
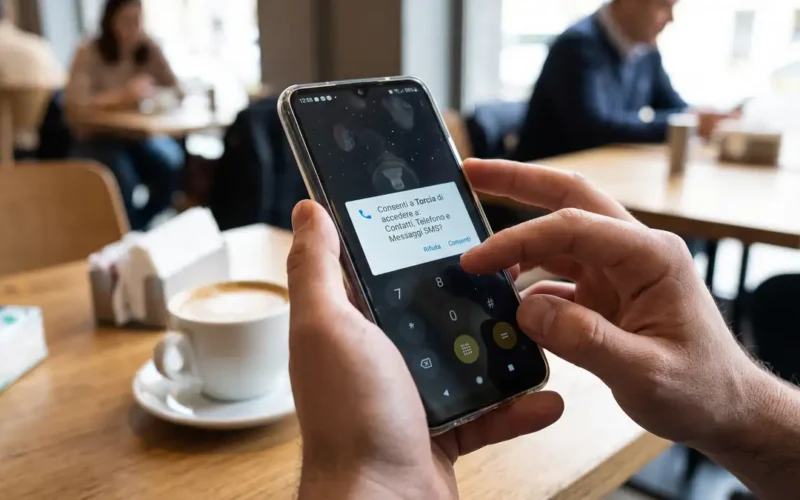
Scaricare un’applicazione dallo store ufficiale riduce i pericoli, ma non azzera il rischio di imbattersi in malware, adware aggressivo o software pensato solo per raccogliere dati personali. Spesso ci si accorge dell’inganno quando la batteria inizia a calare rapidamente o compaiono addebiti anomali.
Per capire se un’app è sicura prima di installarla, controlla l’identità e la cronologia dello sviluppatore, leggi i permessi richiesti rispetto alla reale funzione del software e analizza la distribuzione temporale delle recensioni negative. Evita file APK esterni agli store ufficiali senza una scansione preventiva e diffida di utility generiche con milioni di download ma pochissimi dettagli tecnici.
L’identità dello sviluppatore: il primo filtro reale
Il nome dell’app trae spesso in inganno perché i creatori di software malevolo sfruttano il typosquatting: registrano marchi con lettere invertite, caratteri speciali impercettibili o icone identiche a strumenti popolari (come lettori PDF, scanner di codici QR o torce).
Il dato su cui focalizzarsi è la scheda sviluppatore. Su Google Play Store e Apple App Store ogni applicazione è legata a un account:
- Tocca il nome dello sviluppatore per visualizzare le altre applicazioni pubblicate. Un’azienda strutturata mantiene un portfolio coerente o rimanda a un sito web reale con dominio proprietario.
- Verifica l’indirizzo email di contatto: un servizio che gestisce dati sensibili e indica un indirizzo generico @gmail.com o @yahoo.com merita cautela.
- Controlla la presenza di un’informativa sulla privacy valida. Se il link rimanda a un documento generico su Google Documenti o a una pagina web non raggiungibile (errore 404), interrompi l’installazione.
Nella pratica, una dinamica frequente riguarda le acquisizioni silenziose: un’app legittima e apprezzata per anni viene venduta a società terze che rilasciano un aggiornamento contenente moduli pubblicitari invasivi o tracker di geolocalizzazione non dichiarati. Verificare la data dell’ultimo aggiornamento e i commenti recenti aiuta a intercettare questo cambio di gestione.
Permessi richiesti e coerenza funzionale
Il sistema dei permessi è il meccanismo di difesa primario sia su Android sia su iOS. La regola generale impone il principio del privilegio minimo: un software deve accedere soltanto alle risorse hardware e software strettamente necessarie a compiere il proprio lavoro dichiarato.
I segnali di allarme più comuni riguardano richieste sproporzionate:
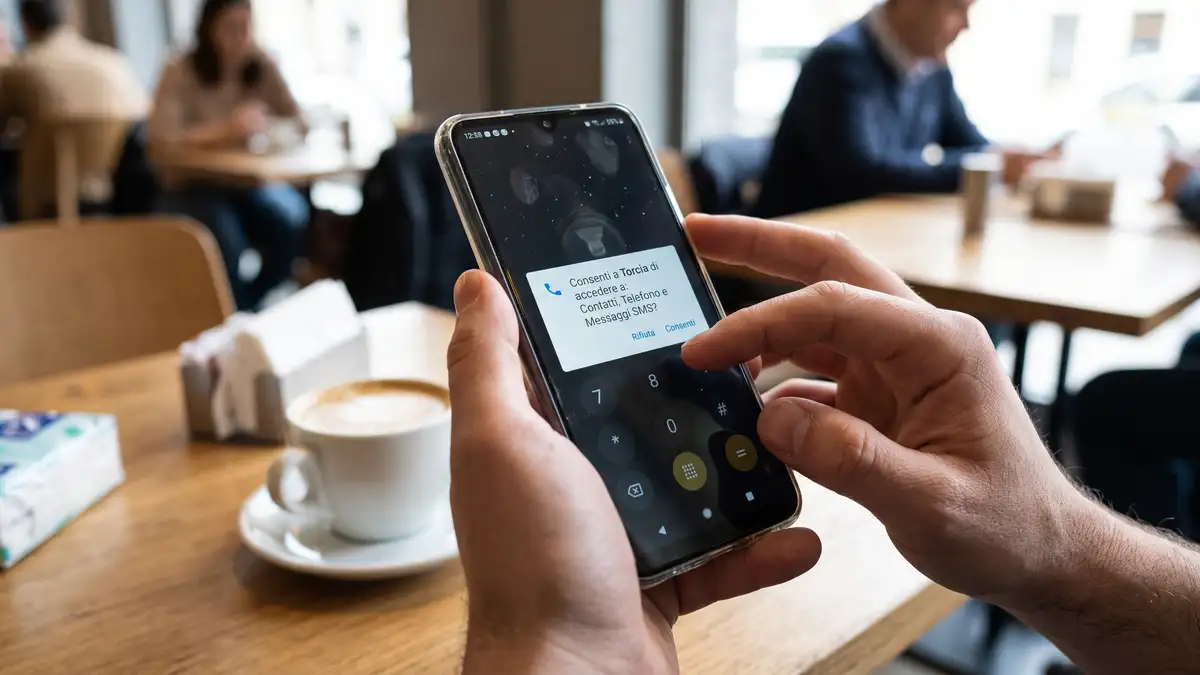
- Calcolatrici, torce o lettori di documenti che richiedono l’accesso alla rubrica contatti, al microfono o alla posizione in tempo reale.
- Tastiere di terze parti che richiedono l’accesso completo alla rete e la disattivazione delle protezioni di input, esponendo a keylogger capaci di catturare credenziali bancarie.
- App di messaggistica non note che richiedono la gestione predefinita degli SMS, spesso usata per intercettare i codici OTP di autenticazione a due fattori.
- Su Android, la richiesta del servizio di Accessibilità. Questa funzione, pensata per utenti con disabilità, consente a un’app di leggere qualsiasi testo sullo schermo e simulare tocchi. Se un’app generica pretende questa autorizzazione durante la configurazione, il rischio di un trojan bancario è elevato.
Google Play permette di consultare la sezione “Sicurezza dei dati” prima del download, dove gli sviluppatori dichiarano i dati raccolti e se vengono crittografati in transito. Apple adotta le “Privacy Nutrition Labels” su App Store, evidenziando se i dati vengono usati per tracciare l’utente su siti terzi.
Oltre il punteggio medio: analizzare le recensioni con senso critico
Un punteggio di 4,5 stelle non garantisce affidabilità. Le fabbriche di recensioni artificiali (click farm) e i bot possono generare migliaia di voti a cinque stelle composti da poche parole entusiaste (“Ottima!”, “Funziona benissimo”) pubblicati nello stesso arco di tempo.
Per individuare anomalie:
- Filtra direttamente per le recensioni a 1 e 2 stelle. Gli utenti che subiscono problemi reali descrivono comportamenti specifici: banner pubblicitari a tutto schermo comparsi improvvisamente sul telefono, surriscaldamento del dispositivo o richieste di abbonamenti con addebito settimanale nascosto dietro prove gratuite ingannevoli.
- Osserva il volume totale rapportato alla data di pubblicazione. Un’applicazione rilasciata da due settimane con centomila recensioni quasi identiche presenta un’evidente anomalia promozionale.
- Valuta le risposte degli sviluppatori. Team seri rispondono con istruzioni di troubleshooting e indirizzi di supporto dedicati; gli sviluppatori di fleeceware (app che applicano costi spropositati) ignorano le segnalazioni o rispondono con messaggi preimpostati.
Sideloading e file APK: procedure e rischi concreti
Installare file APK o utilizzare store alternativi espone il dispositivo all’assenza dei controlli preventivi operati da Google Play Protect o dalla revisione App Store. Anche se i controlli proprietari non intercettano il 100% delle minacce, costituiscono una barriera contro il codice malevolo non offuscato.
Se l’installazione manuale è indispensabile:
- Non concedere l’autorizzazione “Installa app sconosciute” al browser o al gestore file in modo permanente; revoca il permesso subito dopo l’installazione.
- Carica il file APK su piattaforme di analisi multi-motore come VirusTotal prima di aprirlo, per confrontare la firma del file con decine di database antivirus aggiornati.
- Ricorda che le app modificate (“mod” che promettono funzionalità a pagamento sbloccate gratuitamente) contengono nella quasi totalità dei casi codice modificato per iniettare payload dannosi o rubare sessioni di autenticazione.
Domande frequenti
Gli store ufficiali come Google Play e App Store possono contenere virus?
Sì. Nonostante i sistemi di scansione automatica e revisione manuale, alcune app malevole superano i controlli iniziali mascherandosi da utility innocue e scaricando il carico nocivo reale solo in un secondo momento tramite aggiornamenti remoti non tracciati.
Un antivirus per smartphone serve davvero per prevenire le infezioni?
Su Android un antivirus affidabile individua file APK malevoli noti e collegamenti di phishing. Su iOS l’architettura a sandbox impedisce a qualunque applicazione di scansionare il sistema, rendendo gli antivirus tradizionali inefficaci per quel tipo di controllo.
Cosa significa quando un’app richiede i servizi di accessibilità?
I servizi di accessibilità permettono all’applicazione di interagire con l’interfaccia al posto tuo, leggendo ciò che appare a display e intercettando la digitazione. Se un’app non dedicata all’assistenza richiede questo permesso, va disinstallata immediatamente.
Come riconoscere le app che truffano con abbonamenti nascosti?
Le cosiddette “fleeceware” offrono funzionalità banali (calcolatrici, filtri fotografici) con una prova gratuita di tre giorni che si trasforma automaticamente in abbonamenti settimanali da 10 o 20 euro. Verifica sempre la voce “Acquisti in-app” prima del download.
Una volta installata un’app, mantieni monitorato il consumo della batteria e l’utilizzo dei dati nelle impostazioni di sistema durante i primi giorni d’uso: picchi ingiustificati in background segnalano spesso processi nascosti non conformi a quanto dichiarato dallo sviluppatore. Per verificare lo stato delle minacce note e delle vulnerabilità mobili, consulta il database del National Vulnerability Database (NIST) o le linee guida sulla sicurezza dei dispositivi mobili dell’Agenzia per la Cybersicurezza Nazionale (ACN).